記事一覧

2026-10-18 17:55:00

私たちはどんな社会に暮らしているのか――ネットワーク社会をおさらいする

私たちはどんな社会に暮らしているのか――ネットワーク社会をおさらいする

最近、企業などが保有する個人情報が、不正アクセスによって大量に漏えいする事件が相次いでいます。国の機関からも注意喚起が出ています。

しかし、そもそも、なぜ事業者などのコンピューター(サーバー)から情報が漏れてしまうのでしょうか。

この問題を理解するために、まずは私たちが暮らしているネットワーク社会の仕組みをおさらいしてみたいと思います。

1.私たちは、すでにつながっている

朝、スマートフォンでニュースやSNSを確認する。

何気ない日常の行動ですが、その情報はどこから来ているのでしょうか。

多くの場合、離れた場所にある別のコンピューターから、インターネットを通じて送られてきています。このように、情報やサービスを提供するコンピューターを「サーバー」と呼びます。

スマートフォンもコンピューターです。インターネットにつながるテレビや家電も、コンピューターとしての機能を備えています。インターネットとは、こうした世界中のコンピューターが、ネットワークを通じて情報をやり取りできる仕組みです。

私たちは自分のスマートフォンだけを操作しているつもりでも、実際には、その向こうにある数多くのコンピューターと通信しています。

買い物、銀行、医療、行政サービスなど、私たちの暮らしは、すでに多くのコンピューターがつながることを前提に成り立っているのです。

2.つながっていても、何でも見られるわけではない

世界中のコンピューターがつながっているからといって、誰もが自由に情報を見ることができるわけではありません。

例えば、マンションには多くの人が暮らしていますが、ほかの住人の部屋に勝手に入ることはできません。それぞれの部屋に鍵がかかっているからです。

コンピューターの世界も似ています。パスワードや暗号化、アクセス権限など、さまざまな仕組みを使って、大切な情報を守っています。

しかし、その仕組みが破られたり、正しく働かなかったりすると、本来は見られないはずの情報に、権限のない人がアクセスできてしまうことがあります。これが情報漏えいにつながります。

3.情報漏えいは、なぜ起こるのか

情報漏えいと聞くと、高度な技術を持つハッカーが、厳重な防御を突破して情報を盗み出す姿を想像するかもしれません。もちろん、そのような攻撃もあります。

しかし、情報漏えいは、必ずしも強固な鍵を壊すことで起こるわけではありません。

例えば、偽物のメールにだまされてパスワードを教えてしまう。情報を守るための設定を間違え、誰でも見られる状態にしてしまう。ソフトウェアの欠陥を悪用される。あるいは、情報を扱う人が誤って別の相手に送信してしまう。

つまり、鍵を盗まれることもあれば、鍵をかけ忘れることもあるのです。

情報漏えいは、技術的な弱点だけでなく、人間の判断や操作、管理の不備によっても発生します。

4.デジタル情報は、盗まれても元の場所に残る

ここに、現実の世界とデジタルの世界との大きな違いがあります。

財布から1万円札を盗まれれば、財布の中からその1万円札がなくなります。ところが、コンピューターの中にある情報は違います。誰かが不正にコピーして持ち出しても、元のコンピューターには同じ情報が残っていることがあります。そのため、盗まれたことにすぐには気づかない場合があるのです。

しかも、デジタル情報は、ほとんど品質を落とさずに何度でも複製できます。一度流出した情報が、さらに別の人へと渡り、広い範囲に拡散する可能性もあります。

これが、デジタル社会における情報漏えいの大きな特徴です。

5.ネットワークの危険は、目に見えない

私たちが歩く道路に穴が開いていれば、通りかかった人も異常に気づくことができます。道路や公園など、物理的な公共空間の不具合は、目に見える形で現れることが少なくありません。

しかし、コンピューターやネットワークの中で起きている異常は違います。誰かが不正に情報を持ち出していても、その様子を普通の利用者が目で確かめることは困難です。

もちろん、専門家は通信記録や監視システムを使って異常を調べています。それでも、膨大な情報の中から不正な動きを発見するには、専門的な知識や技術が必要です。

私たちは毎日インターネットを利用していますが、その安全性を自分自身の目で十分に確かめることはできないのです。

6.つながりは、他人のシステムにも私たちを依存させる

私たちが使うサービスは、その運営会社だけで完結しているとは限りません。

外部のクラウドサービスを利用していたり、ほかの企業の通信設備や認証の仕組みを利用していたりすることがあります。

そのため、自分が使っているサービスそのものが攻撃されていなくても、それを支える別のシステムに問題が起きれば、影響を受けることがあります。

私たちは、自分が直接知らない多くの組織のコンピューターにも、生活を支えられているのです。

おわりに――つながる社会を理解する

ここまで、ネットワーク社会の仕組みと情報漏えいが起こる理由について、おさらいしてきました。確認したポイントは、次の6つです。

  1. 私たちは、すでにつながっている社会で暮らしている。スマートフォンなどは、離れた場所のサーバーと通信してサービスを利用しています。
  2. つながっていても、すべての情報を自由に見られるわけではない。パスワードや暗号化、アクセス権限で、大切な情報が守られています。
  3. 情報漏えいは、さまざまな原因で発生する。パスワードの盗難、設定ミス、ソフトウェアの欠陥、人間の操作ミスなどが原因になります。
  4. デジタル情報は、元の場所に残したまま複製できる。盗まれても気づきにくく、一度流出すると広く拡散する可能性があります。
  5. ネットワークの異常は、目に見えにくい。発見には、専門的な知識や監視の仕組みが必要です。
  6. 私たちは、他の組織のシステムにも支えられている。自分が注意していても、サービスを支える別のシステムが攻撃されれば、影響を受ける可能性があります。

インターネットの便利さと情報漏えいの危険性は、どちらも「つながっている」という仕組みと深く関係しています。

だからこそ、情報漏えいを単に誰かの不注意や、一企業のセキュリティ対策の問題として捉えるだけでは十分ではありません。

私たちは、すでにつながり合い、互いに依存する社会の中で暮らしています。

コンピューター同士の通信が、私たちの社会を支える重要な基盤となっている。

まずは、そのことについて共通の認識を持つことが、これからのデジタル社会の安全を考える出発点になるのではないでしょうか。

2026-10-12 00:11:00

AI時代の新しい危機に、私たちはどう備えるか

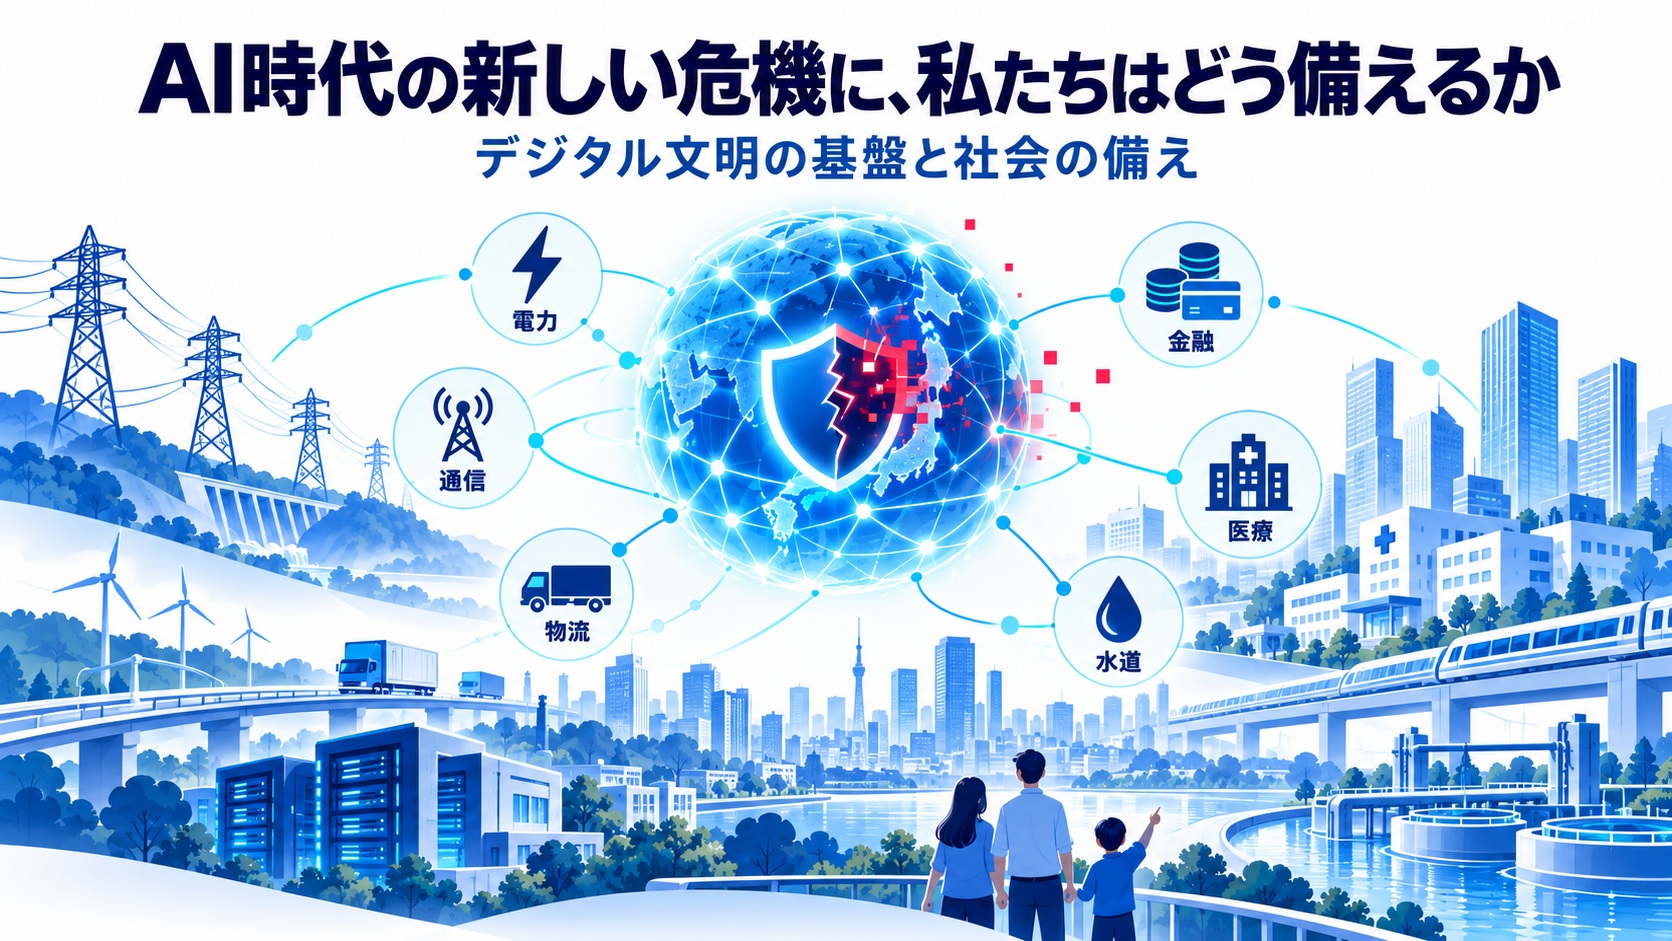
AI時代の新しい危機とデジタル社会の備えを表したイラスト

AI時代の新しい危機に、私たちはどう備えるか

――IDCFクラウドへの攻撃から考える、デジタル文明の基盤と社会の備え

最近、国内で情報漏洩や不正アクセスのニュースが相次いでいます。 これまでは「自分の個人情報は大丈夫だろうか」「パスワードを変えたほうがよいだろうか」と考えることが多かったかもしれません。

もちろん、それも重要です。しかし、2026年10月に発生したIDCフロンティアのクラウドサービスへの攻撃を知り、 それだけでは捉えきれない危機を考えるようになりました。

1.1つのクラウド基盤への攻撃が、多数の組織に及んだ

2026年10月7日、IDCフロンティアが提供する「IDCFクラウド」の一部システムが、ランサムウェアによる攻撃を受けました。 影響対象となったのは、このクラウドを契約する495の企業や自治体です。[1]

対象となった領域では仮想サーバーが停止し、再起動できない状態になりました。 翌8日には、保存されていた顧客データの取り出しや復元は困難との見通しが示され、 顧客自身が保有するバックアップからの復元が案内されました。[2] 10月11日18時の時点でも、復旧作業は続いています。[3]

攻撃経路や攻撃者の意図は、まだ明らかになっていません。それでも、一つの事実ははっきりしています。 デジタル社会の共通基盤が停止したとき、被害は一社の範囲に収まらないということです。

2.自分が攻撃されなくても、被害を受ける

個人情報の漏洩と聞くと、まず漏洩した本人の被害を想像します。 不正ログインや詐欺を防ぐために、本人が警戒する必要があるという話です。

しかし、今回のような共通基盤への攻撃では、事情が違います。

たとえば、よく使うネット通販や病院の予約サイトが、攻撃を受けたクラウドの上で動いていたとします。 自分が狙われたわけではありません。それでも、そのクラウドが止まれば、買い物も予約もできなくなります。 標的ではなかった利用者の生活にも、影響が出るのです。

企業にとっても同じです。自社のシステムが無事でも、仕入先や物流会社、決済事業者が使っている基盤が止まれば、 注文を受けられず、商品も届かなくなる可能性があります。

共通のデジタル基盤が停止する
↓
その基盤に依存する複数の企業や自治体が影響を受ける
↓
取引先や利用者にサービス停止や供給の遅れが及び、
直接攻撃されていない市民の生活にも影響する

この広がり方には、感染症の流行を思い起こさせるところがあります。 感染症が人と人との接触を通じて広がるように、この危機では 組織と組織の依存関係を通じて、障害の影響が連鎖していくのです。 米国のCISA(サイバーセキュリティ・社会基盤安全保障庁)も、重要インフラ間の依存関係によって、 一つの障害が他の機能へ波及し得ることを指摘しています。[4]

似ている点は、もう一つあります。被害が表に出るまでの時間差です。 サイバー攻撃では、攻撃者が侵入した後、発見されないまま活動を続け、ある時点で被害が表面化する場合があります。 被害に気づいたときには、侵入からすでに時間が経っていることもあるのです。 もちろん、すべての攻撃がそうした経過をたどるわけではなく、今回のIDCFの件でどうだったかも分かっていません。

自分が安全なら大丈夫、とは言い切れない。ここに、これまでの個人情報保護の話とは異なる問題があります。

3.パンデミックの記憶が、問いかけること

この出来事を知ったとき、思いがけず、できれば思い出したくなかった記憶がよみがえりました。 2020年に始まった、新型コロナウイルスのパンデミックです。

当初は遠くの地域の出来事に見えていたものが、やがて日本の社会生活全体を変えました。 自分が感染していなくても、学校、医療、仕事、移動、物資の供給などに影響を受けました。

重ねて考えたいのは、広がり方が似ていることだけではありません。 「いま見えている被害が、これで終わりだと考えてよいのか」という問いです。

国内では不正アクセスによる情報漏洩の公表が相次ぎ、情報処理推進機構(IPA)も2026年10月9日、 金融機関や通信事業者などを含む事業者に注意喚起を行いました。[5] 個々の事件のつながりや、今回が大規模な攻撃の始まりなのかは、分かっていません。 だからこそ、断定ではなく可能性として考えておきたいのです。

もし、これがピークではなく、より大きな危機が姿を現し始めている段階だとしたら。

いま、私たちは何を想定しておくべきなのでしょうか。

4.AIは、この危機をどう変えるのか

今回の攻撃にAIが関わっていたかどうかは、分かっていません。 ただ、AIがサイバー攻撃の環境を変えつつあることには、目を向ける必要があります。

英国の国家サイバーセキュリティセンター(NCSC)は、AIが侵入活動の一部を効率化し、 2027年に向けてサイバー脅威の頻度や強度を高める可能性を評価しています。[6]

特に注意すべきなのは、攻撃の敷居が下がることです。 これまで高度な専門知識を必要とした攻撃の一部を、技術の乏しい攻撃者でも、AIの助けを借りて行えるようになりつつあります。 攻撃を仕掛けられる人が増え、しかも一人ひとりが、より速く、より多くの対象に働きかけられるようになる。 それが、AIがもたらす変化です。

これに重なるのが、社会のもう一つの変化です。 多くの組織が、自前のサーバーから共通のクラウド基盤へとシステムを移してきました。 それ自体は効率や安全性を高める合理的な選択です。けれども、 共通基盤が攻撃を受けた場合、その影響が多数の組織に広がり得るという側面もあります。

しかも、この依存は今後さらに深まっていきます。AIそのものが、新しい共通基盤になるからです。 高度なAIは、巨大なデータセンターと、限られた事業者の基盤の上で動いています。 仕事や日々のサービスにAIを組み込むほど、社会はその基盤に頼ることになります。

だからといって、共通基盤から離れるべきだという話ではありません。 AIの恩恵を受けようとすれば、共通基盤を使わずに済ませることは、もはや現実的ではないでしょう。 問われているのは、使うか使わないかではなく、止まり得ることを前提に、どう使うかです。

攻撃の敷居が下がり、効率が高まること。
そして、社会の共通基盤への依存が、避けられない形で深まっていくこと。

この二つが重なるとき、被害は従来の一社、一人という枠を超える可能性があります。 そこに、AI時代の危機を考える重要な論点があると思います。

5.社会の機能が止まることは、空想ではない

2024年2月、米国で医療費の請求・決済を担うChange Healthcareがサイバー攻撃を受けました。 同社を利用する医療機関などで請求や支払いが滞り、米国政府は資金繰りを支える特別措置を設けました。[7]

攻撃を受けたのは1社でも、その会社が担う社会的な機能が大きければ、影響は広く及びます。

時をさかのぼって2015年12月には、ウクライナでサイバー攻撃により電力供給が止まり、 およそ23万人が停電の影響を受けました。停電は一部地域で最大6時間に及びました。 サイバー空間での攻撃が、物理的なインフラに影響し得ることを示した事例です。[8]

設備には独立した制御系統や安全対策もあり、日本で同じことが簡単に起きるとは言えません。 ただ、「社会機能への被害は空想にすぎない」と片づけることもできないのです。

6.「デジタル包囲」という最悪シナリオ

2025年12月、イスラエル国家サイバー総局のヨッシー・カラディ局長は、テルアビブ大学のCyber Weekで 「デジタル包囲(Digital Siege)」という考え方を示したと報じられました。 電力、通信、交通、水などの重要な機能が、サイバー攻撃によって同時に脅かされる事態です。[9]

「ワンクリックで国家が崩壊する」という見出しは、文字どおりに受け取るべきではありません。 注目したいのは、国家のサイバー防衛を担う責任者が、 社会の根幹が麻痺する規模まで危機を想定しているという点です。

最悪のケースとして考えておきたいのは、広い地域で電力や通信、物流、燃料供給、金融決済などが複合的に滞り、 医療や食料、水の確保にまで影響が及ぶ事態です。

今回のIDCFの事件が、社会の混乱を目的としていたという証拠はありません。 それでも、そうした攻撃が起きたときに何を失い得るのかは、考えておくべきでしょう。

最悪のシナリオを考えるのは、予言のためではありません。
社会が何を守るべきかを、明らかにするためです。

7.データのバックアップから、社会のバックアップへ

今回のIDCFの件で、特に重く受け止めたのは、被害を受けた一部の顧客データについて、 利用者自身のバックアップから復元するよう案内されたことです。[2]

バックアップは、情報システムの担当者の仕事と考えられがちです。 しかし今回の件は、それが経営の問題でもあることを示しています。 重要なデータが失われたとき、事業を元に戻せるかどうかは、バックアップがあるかどうかで決まるからです。

企業や団体には、データを定期的に複製するだけでなく、 本番のシステムと同時に失われない場所や権限で保存し、実際に復元できることを確かめる備えが必要です。 書き換えや削除を制限したバックアップ、別の環境への退避、復旧訓練は、そのための方法です。 米国NISTも、設備制御などに使うOTのバックアップについて、定期的な作成と試験、復旧訓練を重視しています。[10]

これは、防災の備蓄に似ています。飲料水を備蓄していても、被災した場所と一緒に失われれば使えません。 非常食があっても、取り出せなければ役に立ちません。 データのバックアップも、置き場所や取り戻す方法まで考えておく必要があります。

では、個々の企業がデータを復元できれば、社会全体も元に戻るのでしょうか。

例えば、病院の情報システムが復旧しても、通信や医薬品の物流が止まっていれば、医療を十分に提供できないかもしれません。 物流会社のシステムが復旧しても、燃料や決済が滞っていれば、商品を届けられないかもしれません。

だとすれば、備えるべき「バックアップ」は、データだけではありません。

電力が止まったときの独立した電源。通信が途絶えたときの別経路。物流が滞ったときの代替の供給網。 医療機関が単独では機能を維持できないときの、地域を越えた支援体制。 こうした社会機能そのものの代替手段まで考える必要があります。

しかも、代わりを用意したつもりでも、同じクラウド、同じ電源、同じ通信網に依存していれば、一緒に停止するおそれがあります。 複数の仕組みを持つだけでは不十分で、 何に依存しているかを把握し、共通の原因で同時に失われないようにすることが大切です。

この視点を「バックアップ防災」と呼びたいと思います。

それは、個別のシステムの予備を増やすというだけではありません。 社会を支える重要な機能が一部失われても、別の手段で最低限の生活と社会活動を維持し、 段階的に回復できるようにしておくことです。

そして、これは一つの企業や組織だけでは完結しません。 公共機関や、電力・通信・物流・医療などのインフラを担う事業者が、互いの依存関係を確認し、 何を優先して守り、どの順序で復旧するのかを考えておく。 複数の機能が同時に停止する状況を想定して、実際に訓練する。 そうした社会全体のバックアップを設計することが、新しい課題になるのではないでしょうか。

8.危機の規模に見合った備えを考える

バックアップ防災は、誰か一人が担えるものではありません。 社会のそれぞれの立場に、果たすべき役割があります。

公共機関と重要インフラ事業者には、生活を支える基盤の依存関係を把握し、 障害の連鎖を抑え、広域的な支援と復旧を準備する役割があります。 日本でも2026年10月1日、重要インフラのサイバーセキュリティ対策に関する統一基準が施行されました。[11]

企業や団体には、重要データのバックアップに加え、外部サービスや取引先への依存関係を洗い出し、 代替手段と復旧の優先順位を確かめることが求められます。

私たち一人ひとりにできることは、特別なものではありません。 地震や台風への備えが、そのままサイバー攻撃への備えになります。 電気や通信、物流が止まれば、原因が何であれ、家庭で起きることは同じだからです。

内閣府は食料や飲料水などについて、最低3日分、できれば1週間分程度の備蓄を勧めています。 停電に備えた照明や電源、常備薬、現金、家族との連絡方法を確認しておくことも役立ちます。[12]

これは、個人だけで社会を守ろうという話ではありません。 多くの家庭が一時的な供給停止に耐えられれば、限られた支援を、より切迫した人に振り向ける余地が生まれます。

備えは同じでも、サイバー攻撃からの復旧には、自然災害とは異なる難しさがあります。

一つは、設備が無事でも動かせないことです。 自然災害では物理的な損傷が、サイバー攻撃ではデータや制御の信頼性が、それぞれ復旧の制約になります。 設備が無事でも、安全性を確かめるまで再稼働できないことがあるのです。

もう一つは、被害の全体が見えにくいことです。何が止まり、いつ戻るのか分からない。 そうしたときほど、信頼できる情報の共有が欠かせません。

私たちは、AIとデジタル技術がもたらす豊かさを享受しています。 同時に、その文明の基盤が失われたとき、社会生活そのものが揺らぐ可能性も引き受けているのだと思います。

この先、サイバー攻撃がどこまで拡大するかは分かりません。 それでも、今回のような事件を一社だけの事故として片づけるのではなく、 社会全体が何に依存し、何を失うと生活が成り立たなくなるのか。そして、そのときに代わりとなる仕組みを持っているのかを考える契機にはできます。

この「新しい危機」は、単なる新種のサイバー犯罪ではありません。
デジタル文明の基盤そのものが脅かされる危機です。
その危機の規模を直視することから、備えを考え始める。

新しい文明の時代を安心して生きるために、まず必要なのは、 その文明が抱える危機から目をそらさないことではないでしょうか。

2026-09-22 15:53:00

千代田区の土砂災害警戒区域を、AIエージェントと2往復でつくった話

――AIエージェントと、地図9枚を配れる資料に変えるまで

昨日、区内の土砂災害警戒区域を伝える資料を、AIエージェントと一緒につくりました。 「重ねるハザードマップ」からキャプチャした地図画像9枚を渡してから、 配布できる形に整うまで、思っていたよりずっとスムーズに進みました。

災害対応の時、AIがWeb等の制作でとても役に立った記録として、その過程を残しておきます。

つくったもの

区内9か所の地図を、配布できる14枚の資料に
  1. 制度の説明(警戒区域と特別警戒区域の違い)
  2. 9エリアの一覧と、各ページへのジャンプリンク
  3. エリアごとの地図とGoogleマップへのリンク
  4. 出典の明記
  5. 大雨時の心構え

渡したのは、区内9か所の地図画像だけでした。

AIに任せたこと、自分で決めたこと

最初に渡したのは、地図画像と「出典を明記してPowerPointにしたい」という一文だけでした。 そこから先を、どこまでAIに任せ、どこから自分で決めたのかを分けてみます。

AIに任せたこと 自分で決めたこと
  • 資料全体の構成(表紙→制度説明→目次→エリア別ページ→備え→出典)
  • 配色・レイアウトなどのデザイン
  • 出典の正確な書き方(国土交通省・国土地理院の記載ルールを調べて反映)
  • 各エリアの場所を特定し、Googleマップへのリンクを個別に用意すること
  • タイトルの言葉づかい
  • 最終ページに何を載せるか(問い合わせ先ではなく区のホームページ案内にする)
  • 制作主体をDSC名義にすること
  • 特定のページだけリンク先を大学名に変えること
AIは選択肢を形にしてくれます。でも、何を選ぶかは人の仕事だと、あらためて感じました。

進め方

地図9枚と依頼を渡す
↓
初稿が返ってくる
↓
気になった点をまとめて伝える
↓
反映を確認する
↓
1か所だけ指定し直す

依頼から配布できる形になるまで、往復はわずか2回でした。 細かい指示を一度にまとめて出したのが、よかったのかもしれません。

感じたこと

一番助かったのは、出典表記のルールまでAIが自律的に調べて正しく反映してくれたことでした。 地図や統計を扱う資料は、出典の書き方ひとつで信頼性が変わります。 そこを都度自分で確認せずに済んだのは、時間に追われる中で災害対応をまとめる際に想像していた以上に助かりました。

後から気づいた修正点(制作主体の変更やリンク追加)は、当然ながら最初の依頼には書いていませんでした。 任せる時点ですべてを見通して指示を出す必要はなく、出てきたものを見てから直す―― という進め方でも十分にスムーズだった、というのが今回の実感です。

配布資料

今回作成した資料は、こちらからご覧いただけます。

pdf 千代田区土砂災害警戒区域 (6.81MB)

2026-09-21 17:55:00

千代田区内で公開されている防災・観光・街並みのライブカメラ

――区内で公開されている防災・観光・街並みのライブカメラをまとめる

千代田区内で一般公開されているライブカメラを調べ、一つの一覧にまとめました。区・都が運営する防災用のカメラから、神社仏閣の公式カメラ、街並みを映す個人・団体のYouTube配信まで、性格の異なるカメラが数多く公開されています。

2026年9月時点で確認できたものを、目的別に3つに分けて掲載します。

地図で見る

各カメラのおおよその位置を番号入りのピンで示しています。ピン(または下の表のリンク)をクリックすると配信ページが開きます。

1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 北 ↑

背景地図:国土地理院(淡色地図)。カメラの案内番号を重ねて表示しています。

区・都の公式カメラ(防災)観光・神社仏閣街並み・交通

※ 番号は名称に基づくおおよその案内位置で、カメラの正確な設置位置・撮影方向を示すものではありません。近接する番号は引出線で配置しています。スマートフォンでは地図を左右にスクロールできます。

区・都の公式カメラ(防災)

千代田区と東京都が、水防・防災の目的で運用しているカメラです。区役所屋上の高所カメラのほか、神田川・日本橋川を映す河川監視カメラが公開されています。

No.名称概要リンク
1千代田区役所 高所カメラ区役所本庁舎屋上の鉄塔に設置された2台のカメラ(北東方向・西方向)。区内全域を見渡せる、区公式の防災用カメラです。見る
2後楽橋(神田川)千代田区が独自に運用する河川情報システムの映像地点の一つ。神田川の水位状況を確認できます。見る
3三崎橋(日本橋川)同じく区の河川情報システムの映像地点。日本橋川の状況を確認できます。見る
4神田川・飯田橋 河川監視カメラ東京都建設局が設置する河川監視カメラの一つ。「水防災総合情報システム」とYouTube「水防チャンネル」で24時間配信されています。見る

観光・神社仏閣

観光協会や神社が独自に運営しているカメラです。季節限定のものや常設のものが混在します。

No.名称概要リンク
5千鳥ヶ淵ライブカメラ千代田区観光協会が運営。千鳥ヶ淵ボート場屋上に設置され、「千代田のさくらまつり」期間中(例年3月下旬〜4月上旬)のみ桜の様子を配信します。見る
6神田明神 公式ライブカメラ神社公式サイトが常設するライブカメラです。見る
7靖国神社境内の様子を映すYouTube配信。夜間は配信を停止します。見る

街並み・交通

個人・団体が設置しているYouTube配信を中心に、区内各所の街並みや交差点を映すカメラです。

No.名称概要リンク
8神田駅北口交差点中央通りの交差点を映すYouTubeライブ配信。見る
9秋葉原駅付近(中央通り)秋葉原駅周辺の中央通りを映すライブカメラ。見る
10秋葉原 中央通り交差点中央通りの交差点を映すYouTube配信。見る
11秋葉原 中央通り別チャンネルによる中央通りのYouTube配信。見る
12秋葉原駅北側秋葉原駅北側の様子を映すYouTube配信。見る
13東京駅(日テレ)日本テレビによる東京駅を映すYouTube配信。見る
14東京駅丸の内口エリア丸の内駅舎(赤レンガ駅舎)周辺を映すYouTube配信。見る
15東京駅(有楽町カーブ)新幹線・在来線が走る有楽町カーブ付近を映すYouTube配信。見る
16東京駅八重洲口 タクシー乗り場東京タクシーセンターが提供する、八重洲口タクシー乗り場の待機状況カメラ。見る
17霞が関官庁街の街並みを映すYouTube配信。見る
18千代田区内幸町内幸町一帯の街並みを映すYouTube配信。見る
19弁慶橋ボート場弁慶濠(外濠)を映すYouTube配信。見る
20首都高 竹橋JCT付近首都高速都心環状線・竹橋JCT付近を映すYouTube配信。見る
21千代田区麹町(新宿通り)新宿通り沿いの麹町を映すYouTube配信。見る
22外神田ライブカメラウェザーニュース「Myライブカメラ企画」による個人設置カメラ。気温・天気データ付きで配信されています。見る
千代田区内には、区・都が運営する防災用カメラから、神社仏閣の公式カメラ、街並みを映す個人配信まで、性格の異なるライブカメラが数多く公開されています。

出典

  1. 千代田区河川情報システム(chiyoda-kasen.tenki.ne.jp)
  2. 千代田区ホームページ「高所カメラ」(city.chiyoda.lg.jp)
  3. カメ探「千代田区のライブカメラ」(cametan.com)
  4. ウェザーニュース「千代田区外神田のライブカメラ」(weathernews.jp)
  5. 東京都オープンデータカタログサイト「河川監視カメラ位置情報データ」(東京都建設局)

※ 掲載情報は2026年9月時点で確認できたものです。配信の有無・URL・配信時間帯は変更される場合がありますので、最新の状況は各リンク先でご確認ください。

2026-08-27 20:01:00

AIと一緒にMicrosoftの道具箱をひっくり返してみた

AIと一緒にMicrosoftの道具箱をひっくり返してみた

――会員サイトを作ろうとして見えてきた、つながる仕組み
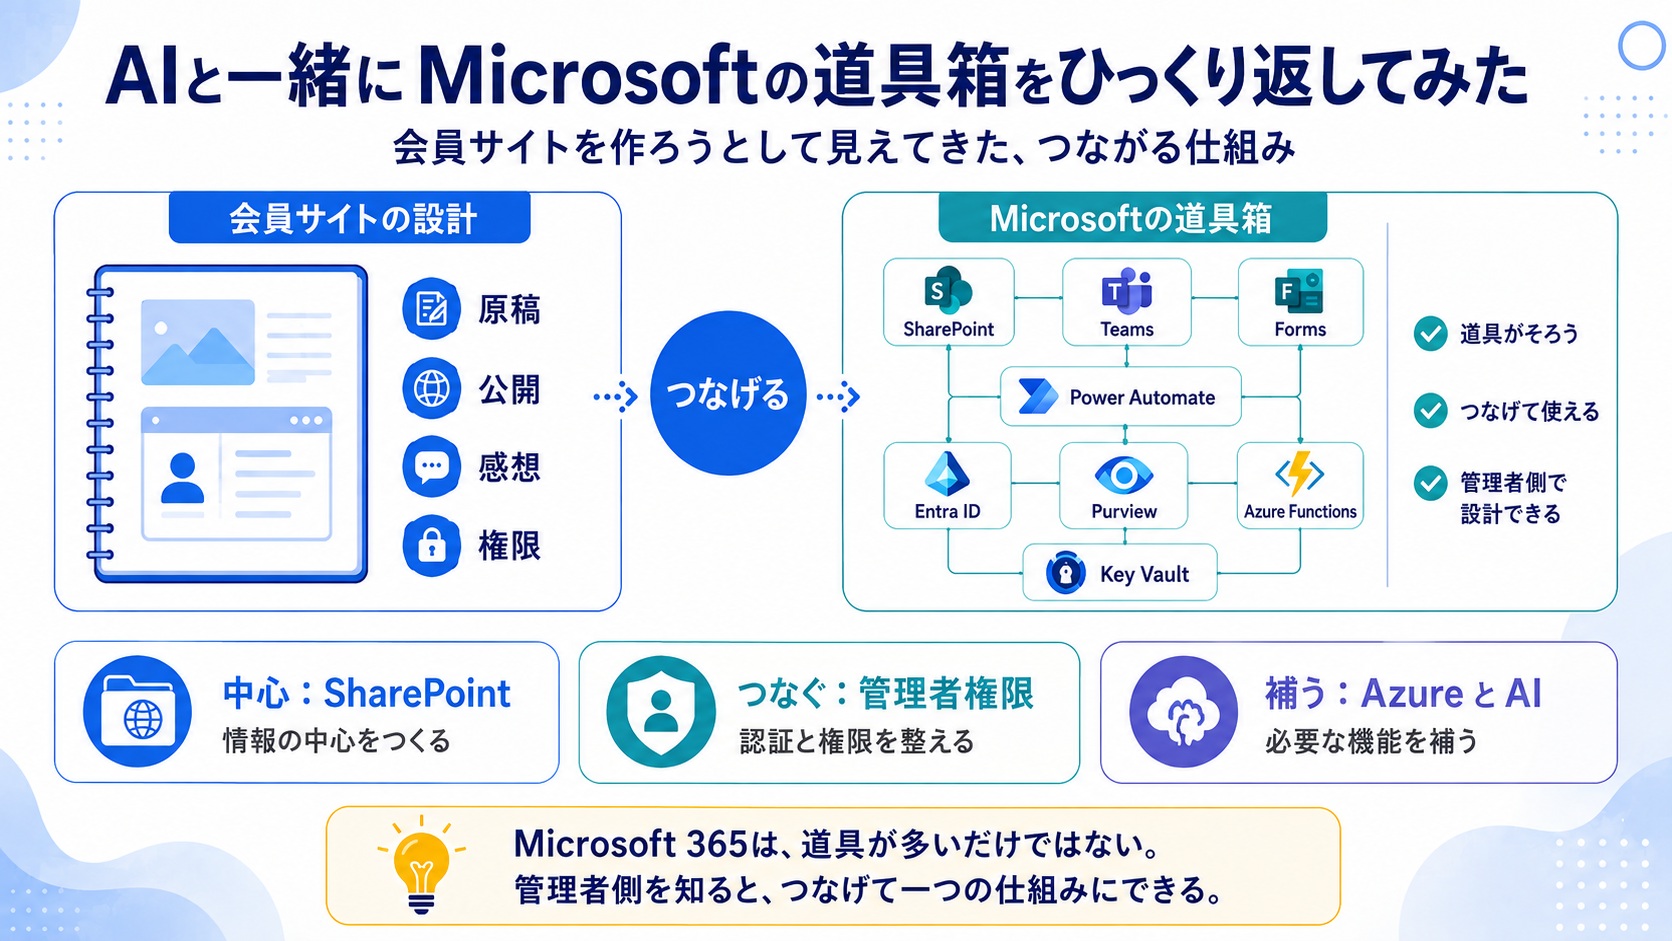
会員サイトの設計をもとに、SharePoint、Teams、Forms、Power Automate、Entra ID、Purview、AzureなどMicrosoftのサービスをつないでいく仕組みを表したインフォグラフィック
会員サイトの設計を先に考え、その実現に必要なMicrosoftの道具を一つずつ探してつないでいきました。

この記事の要点

Digital Supporters Clubの会員サイトを作るために、 まず設計書を書き、その設計を実現する道具をMicrosoftの製品群から探していきました。

そこで分かったのは、Microsoft 365にはたくさんの機能が揃っているだけではなく、 管理者側で認証や権限の仕組みを理解すると、それぞれをつなげて一つのサービスとして使える ということでした。

そして今は、分からないことを一緒に調べ、設計し、試してくれる ChatGPTやClaudeのような「技術に詳しい同僚AI」がいます。

プログラマーとして仕事をしてきたわけではない私でも、 AIと一緒に確認しながら、実際に仕組みをつないで動かすところまで体験できました。

この記事を貫く4つのポイント
  1. 最初に作ったのは、Microsoftの勉強計画ではなく会員サイトの設計書
  2. Microsoftの強さは「道具が多い」だけでなく「道具同士がつながる」こと
  3. 管理者側を理解すると、認証・権限・監査まで含めて一つの仕組みにできる
  4. AIと一緒なら、知らない技術も調べ、確認し、試しながら理解できる

1.最初に作ったのは、会員サイトの設計書だった

Digital Supporters Clubでは、

「AIと、一緒に。書いてみたいことを、形にしよう。」

という考え方で、小説、エッセイ、自分史、思い出、体験などを書いてみたい人が、 少しずつ自分の言葉を形にしていける場所を作ろうとしています。

今回の出発点は、 Microsoft 365を勉強することではありませんでした。

最初に考えたのは、

どんな会員サイトにしたいのか

ということです。

会員には、自分だけの原稿を書く場所がある。

書いたものを保存して、続きを書ける。

完成した作品は、ほかの会員に公開できる。

ほかの会員は作品を読めるけれど、 勝手に編集することはできない。

読んだ人は感想を残せる。

作品を取り下げても、元の原稿は残す。

届いた感想も大切に残す。

こうしたことを一つずつ設計書に書いていきました。

会員サイトの中心となる体験は、

書く
↓
保存する
↓
続きを書く
↓
公開する
↓
感想が届く
↓
また書く

という流れです。

つまり、 製品から考えたわけではありません。

先に「こうしたい」という設計があり、
そのあとで必要な道具を探した。

この順番でした。

設計ができたところで、

「さて、これを実現するには何を使えばいいのだろう」

と、Microsoftの道具箱をひっくり返してみました。

2.中心に置いたのはSharePointだった

最初に中心になったのはSharePointでした。

以前の私にとってSharePointは、 どちらかというと、

会社でファイルを共有する場所

という印象でした。

ところが、自分で管理者側から触ってみると、 ずいぶん違って見えました。

文書を保存できる。

フォルダを作れる。

履歴も残せる。

そして、 誰に見せるのか、 誰に編集させるのかを細かく決めることができます。

そこでDigital Supporters Clubでは、 SharePointの中に、

自分の作品を書く
本人専用

みんなの作品
会員向け公開

という二つの場所を分けて作ることにしました。

本人専用の場所は、 本人と管理者だけがアクセスできます。

公開側では、 作者は自分の作品を編集できる。

ほかの会員は読むことはできるけれど、 編集することはできない。

つまりSharePointを単なるファイル置き場としてではなく、

会員サイトの情報と権限の中心

として使うことにしました。

ここまで来ると、 次の疑問が出てきます。

入会申込はどうするのか。

会員をどう識別するのか。

承認はどうするのか。

感想はどこで受け取るのか。

管理作業が増えたらどうするのか。

そこで、Microsoftの道具箱をさらにひっくり返していきました。

3.道具箱から、これだけのものが出てきた

今回の会員サイトづくりで登場した主なMicrosoftのサービスを並べてみます。

自分でも、こうして一覧にすると驚きます。

製品・機能 今回の役割
SharePoint Online 会員サイトの中心。原稿、公開作品、アクセス権を管理する
Microsoft Teams お知らせや、作品への感想をやり取りする
Microsoft Forms 入会申込を受け付ける
Power Automate Forms、承認、通知などの処理をつなぐ
Approvals 管理者が入会を承認・却下する
Microsoft Entra ID 会員やアプリの「身元」と「できること」を管理する
Microsoft Graph Microsoft 365の情報をプログラムから扱うための窓口
SharePoint REST API SharePointをプログラムから操作するための窓口
Microsoft Purview Audit Microsoft 365上で行われた操作の記録を確認する
Azure Functions DSC Builderのプログラムを動かす
Azure Key Vault 証明書やAPIキーなどの秘密情報を保管する
Managed Identity Azureのサービス同士を、パスワードを直接渡さず認証する仕組み
Application Insights プログラムの実行結果やエラーを確認する
Sites.Selected アプリが操作できるSharePointサイトを限定する仕組み

もちろん、 これらすべてがMicrosoft 365 Business Basicの料金だけに含まれているわけではありません。

Azure FunctionsやKey Vaultなど、 Azure側のサービスは別途従量課金です。

Purviewについても、 利用できる機能やログの保持期間などはライセンスによって異なります。

それでも、 会員サイトの中心となるSharePoint、Teams、Formsなどを、 比較的低価格なMicrosoft 365のプランから使い始めることができます。

2026年8月現在、 Teamsを含むMicrosoft 365 Business Basicは、 Microsoft公式サイトで年間契約の場合、

1ユーザーあたり月額1,049円相当、税別

と案内されています。

最近は、お昼を食べても1,000円を超えることが珍しくありません。

ランチ1回ほどの金額で、 これほど大きな道具箱を毎月使える。

これは、あらためて考えるとかなりすごいことだと思います。

Microsoft公式「Microsoft 365 Business Basic」

4.本当に驚いたのは「道具の数」ではなく「つながること」

ただ、今回いちばん驚いたのは、 Microsoftに製品がたくさんあることではありませんでした。

それらを、つなげて使えることです。

Digital Supporters Clubでは、 たとえばこんな流れになります。

Microsoft Forms
入会申込

↓

Power Automate / Approvals
管理者による承認

↓

Microsoft Entra ID
会員を識別

↓

SharePoint
書く・保存する・公開する

↓

Teams
感想を受け取る

↓

Azure Functions
管理作業を支援する

↓

Key Vault
秘密情報を守る

↓

Application Insights
処理結果を確認する

↓

Microsoft Purview Audit
利用の記録を見る

Purviewでは、 Microsoft 365上で行われた操作の記録を確認できます。

Digital Supporters Clubでは将来的に、 SharePointのページを見た、 ファイルを開いた、といった記録から、

「この会員が最後にDigital Supporters Clubを利用したのはいつか」

を確認することまで設計しています。

現在の試作では、 まずSharePointの読み取りと新規会員セットアップまでを作っています。

Purviewとの自動連携は、 その試作を評価してからの次の段階です。

それでも、

入会する
↓
本人を識別する
↓
書く
↓
保存する
↓
公開する
↓
感想を受け取る
↓
管理する
↓
何が起きたかを記録する

ここまでをMicrosoftのサービスで一本につなげられる。

これが、 道具箱をひっくり返してみて一番驚いたことでした。

5.管理者側に立って、初めて「つなげ方」が見えた

そして今回、 もう一つ大きな発見がありました。

それが、

Microsoft 365を管理者側から見たこと

です。

大きな組織や行政でMicrosoft 365を使っていると、 管理者の仕事は情報システム部門やベンダーが担当することが多いと思います。

一般の利用者には、 必要な機能だけが提供されます。

Teamsはこちら。

SharePointはこちら。

このフォルダを使ってください。

それは、安全に運用するためには当然のことです。

ただ、それだけを使っていると、

Microsoft 365という仕組みが、本来どこまでできるのか

は、なかなか見えてきません。

私自身もそうでした。

今回、自分で管理者側に入り、

  • 外部の人をどう参加させるのか
  • 誰にどの権限を与えるのか
  • アプリからSharePointへどう接続するのか
  • アプリにはどこまで操作を許すのか
  • 何が行われたかをどこで監査するのか

と、一つずつ見ていきました。

そこで初めて分かったことがあります。

サービス同士をつなぐには、
機能を知っているだけでは足りない。
認証と権限を理解する必要がある。

FormsとPower Automateをつなぐ。

Entra IDとSharePointをつなぐ。

Azure FunctionsとMicrosoft 365をつなぐ。

Purviewで、その利用記録を見る。

こうした接続には必ず、

  • 誰が接続しているのか
  • 何をすることが許されているのか
  • どこまでアクセスしてよいのか

という問題が出てきます。

ここを理解できるようになったことで、 Microsoftの各製品が、 ばらばらのアプリではなく、

一つのシステムを作るための部品

として見えるようになりました。

そして管理者権限についても、 印象が変わりました。

管理者権限は、 何でもできるようにするための権限ではありません。

必要な人に、必要な範囲だけ権限を与えるために使う。

今回のDSC Builderでも、 Microsoft 365全体を自由に操作できるようにはしていません。

Digital Supporters ClubのSharePointサイトだけに、 操作できる範囲を限定しました。

管理者側を知ることで、

「何ができるか」だけではなく、
「どこまでできるようにするか」を設計できる。

そして、それがサービス同士を安全につなぐことにつながります。

6.APIも、実際につないでみて分かった

サービス同士をつないでいく中で、 これまで少し遠い言葉だった「API」の意味も、 だんだん実感として分かるようになりました。

APIとは簡単に言えば、

プログラム同士が情報をやり取りするための窓口

です。

普段Webサービスを使っていると、 私たちが見るのは表側です。

ブラウザを開く。

ボタンを押す。

入力する。

保存する。

その裏側で、 プログラム同士がどう話しているのかを見る必要はありません。

今回、自分でDSC Builderを作って、 初めてAPIが実感として分かりました。

私がAIに、

「この会員のSharePointフォルダを準備して」

と頼む。

AIが専用APIへ依頼する。

Azure Functionsで動いているプログラムが、 SharePointのAPIへ依頼する。

SharePointが処理する。

そして結果が戻ってくる。

そこで、

「ああ、APIというのは、プログラム同士が話をするための窓口なんだ」

と腑に落ちました。

教科書で定義を読むより、 自分でつないで動かしてみる方がずっと分かりやすかったのです。

Azureについても同じでした。

プログラムを動かす
Azure Functions

秘密情報を守る
Key Vault

実行状況を見る
Application Insights

というように、 必要な機能をサービス単位で組み合わせました。

Azureを使っているのに、 あまり「サーバーを作っている」という感覚がありません。

これも実際に触ってみて初めて分かったことでした。

7.AIは、技術に詳しい同僚のようだった

ここまでできた背景には、 もちろんAIがあります。

私はプログラマーとして仕事をしてきたわけではありません。

今回も、

  • API
  • REST
  • Entra ID
  • 証明書認証
  • Managed Identity
  • Sites.Selected

と、知らない言葉が次々に出てきました。

以前なら、 そのたびにマニュアルを探していたと思います。

説明を読む。

分からない言葉が出てくる。

その言葉を検索する。

すると、また知らない言葉が出てくる。

どこかで、

「これは自分には難しい」

と思っていたかもしれません。

今は、ChatGPTやClaudeに、

  • 「そもそもAPIって何?」
  • 「なぜここに認証が必要なの?」
  • 「この権限は広すぎない?」
  • 「今の構成を初心者にも分かるように説明して」

と、その場で相談できます。

そして、 単に答えを教えてもらうだけではありません。

一緒に設計を考える
↓
設定する
↓
エラーの原因を考える
↓
公式資料を調べる
↓
実際に動かして確認する
↓
また修正する

今回の感覚に近いのは、

技術に詳しい同僚AIが隣にいて、一緒に作業している

というものでした。

もちろん、 AIの答えがいつも正しいとは限りません。

特に認証や権限、 Microsoftのサービス仕様のような重要な部分は、 Microsoftの公式資料を確認し、 最後は実際の環境で動作を確かめる必要があります。

今回も、

AIに聞く
↓
公式情報を確認する
↓
実際に試す
↓
結果を見る

ということを何度も繰り返しました。

AIに全部任せるのではなく、

詳しい同僚と一緒に考えながら、
自分自身も理解していく。

そんな使い方が、 確かに私には合っていました。

8.今回一番大きかったのは、管理者側を自分で触ったこと

今回の会員サイトは、 まだ開発の途中です。

でも、0次開発をやってみて、 自分の中ではMicrosoft 365の見え方がかなり変わりました。

以前なら、

SharePointはファイル置き場
Teamsは会議やチャット
Azureはエンジニアが使うもの
APIはプログラマーの世界
管理者画面は専門家やベンダーが触るもの

そんなふうに、 別々のものとして見えていました。

今回、先に会員サイトの設計書を書きました。

その設計を実現するために、 Microsoftの道具箱をひっくり返しました。

必要な道具を見つけました。

そして管理者側に入り、 認証や権限を理解しながら、 それぞれをつないでみました。

分からないところはAIと一緒に調べました。

公式資料でも確認しました。

そして実際に動かしました。

そこで一番強く感じたのは、

Microsoft 365は、
用意された機能を利用者として使うだけでは、
ほんの一部分しか見えない。

ということです。

もちろん、 組織で利用するときに管理者権限を誰にでも渡すべきだとは思いません。

強い権限だからこそ、 厳しく管理する必要があります。

ただ、自分で何かサービスを作ろうとするなら、

管理者側で何ができるのかを、
自分自身でも理解しておくことはとても大切だ。

と今回あらためて感じました。

管理者の部分をすべてベンダーに任せれば、 安全で楽な面もあります。

でも、それだけでは、

  • このサービスと、このサービスはつなげられる
  • ここまで権限を絞れる
  • このログを使えば、こんな運用ができる

という発想そのものが出てこないことがあります。

今回、管理者権限を持ってMicrosoft 365の中を実際に見たことで、

たくさんの道具があることだけでなく、
その道具をどう安全につなげれば
一つのサービスになるのか

が、少しずつ分かってきました。

月1,000円ほどのMicrosoft 365の道具箱。

必要な分だけ使えるAzure。

そして、 分からないところを一緒に考えてくれる同僚AI。

これらも大きな助けでした。

でも、今回の経験から私が最後に残したいのは、 もっと単純なことです。

自分でサービスを作りたいなら、
管理者側を人任せにしすぎず、
一度は自分で触って、何ができるのかを知っておく。

そして、 強い権限だからこそ、 その意味を理解し、 必要な範囲に絞って使う。

そのことの大切さを、 Digital Supporters Clubの会員サイトづくりを通して、 あらためて実感しました。
参考にした公式情報

この記事は、Microsoft製品を網羅的に解説することを目的としたものではありません。 Digital Supporters Clubの会員サイトを実際に設計し、必要なMicrosoftのサービスを一つずつつないでいった体験 をもとに書きました。
さて、Club会員サイトのメーキングストーリーはこのぐらいでお終いにします。
次回以降は、AI小説制作のテクニカルなお話をしたいと考えています。

1 2