AI時代の新しい危機に、私たちはどう備えるか
――IDCFクラウドへの攻撃から考える、デジタル文明の基盤と社会の備え
最近、国内で情報漏洩や不正アクセスのニュースが相次いでいます。
これまでは「自分の個人情報は大丈夫だろうか」「パスワードを変えたほうがよいだろうか」と考えることが多かったかもしれません。
もちろん、それも重要です。しかし、2026年10月に発生したIDCフロンティアのクラウドサービスへの攻撃を知り、
それだけでは捉えきれない危機を考えるようになりました。
1.1つのクラウド基盤への攻撃が、多数の組織に及んだ
2026年10月7日、IDCフロンティアが提供する「IDCFクラウド」の一部システムが、ランサムウェアによる攻撃を受けました。
影響対象となったのは、このクラウドを契約する495の企業や自治体です。[1]
対象となった領域では仮想サーバーが停止し、再起動できない状態になりました。
翌8日には、保存されていた顧客データの取り出しや復元は困難との見通しが示され、
顧客自身が保有するバックアップからの復元が案内されました。[2]
10月11日18時の時点でも、復旧作業は続いています。[3]
攻撃経路や攻撃者の意図は、まだ明らかになっていません。それでも、一つの事実ははっきりしています。
デジタル社会の共通基盤が停止したとき、被害は一社の範囲に収まらないということです。
2.自分が攻撃されなくても、被害を受ける
個人情報の漏洩と聞くと、まず漏洩した本人の被害を想像します。
不正ログインや詐欺を防ぐために、本人が警戒する必要があるという話です。
しかし、今回のような共通基盤への攻撃では、事情が違います。
たとえば、よく使うネット通販や病院の予約サイトが、攻撃を受けたクラウドの上で動いていたとします。
自分が狙われたわけではありません。それでも、そのクラウドが止まれば、買い物も予約もできなくなります。
標的ではなかった利用者の生活にも、影響が出るのです。
企業にとっても同じです。自社のシステムが無事でも、仕入先や物流会社、決済事業者が使っている基盤が止まれば、
注文を受けられず、商品も届かなくなる可能性があります。
共通のデジタル基盤が停止する
↓
その基盤に依存する複数の企業や自治体が影響を受ける
↓
取引先や利用者にサービス停止や供給の遅れが及び、
直接攻撃されていない市民の生活にも影響する
この広がり方には、感染症の流行を思い起こさせるところがあります。
感染症が人と人との接触を通じて広がるように、この危機では
組織と組織の依存関係を通じて、障害の影響が連鎖していくのです。
米国のCISA(サイバーセキュリティ・社会基盤安全保障庁)も、重要インフラ間の依存関係によって、
一つの障害が他の機能へ波及し得ることを指摘しています。[4]
似ている点は、もう一つあります。被害が表に出るまでの時間差です。
サイバー攻撃では、攻撃者が侵入した後、発見されないまま活動を続け、ある時点で被害が表面化する場合があります。
被害に気づいたときには、侵入からすでに時間が経っていることもあるのです。
もちろん、すべての攻撃がそうした経過をたどるわけではなく、今回のIDCFの件でどうだったかも分かっていません。
自分が安全なら大丈夫、とは言い切れない。ここに、これまでの個人情報保護の話とは異なる問題があります。
3.パンデミックの記憶が、問いかけること
この出来事を知ったとき、思いがけず、できれば思い出したくなかった記憶がよみがえりました。
2020年に始まった、新型コロナウイルスのパンデミックです。
当初は遠くの地域の出来事に見えていたものが、やがて日本の社会生活全体を変えました。
自分が感染していなくても、学校、医療、仕事、移動、物資の供給などに影響を受けました。
重ねて考えたいのは、広がり方が似ていることだけではありません。
「いま見えている被害が、これで終わりだと考えてよいのか」という問いです。
国内では不正アクセスによる情報漏洩の公表が相次ぎ、情報処理推進機構(IPA)も2026年10月9日、
金融機関や通信事業者などを含む事業者に注意喚起を行いました。[5]
個々の事件のつながりや、今回が大規模な攻撃の始まりなのかは、分かっていません。
だからこそ、断定ではなく可能性として考えておきたいのです。
もし、これがピークではなく、より大きな危機が姿を現し始めている段階だとしたら。
いま、私たちは何を想定しておくべきなのでしょうか。
4.AIは、この危機をどう変えるのか
今回の攻撃にAIが関わっていたかどうかは、分かっていません。
ただ、AIがサイバー攻撃の環境を変えつつあることには、目を向ける必要があります。
英国の国家サイバーセキュリティセンター(NCSC)は、AIが侵入活動の一部を効率化し、
2027年に向けてサイバー脅威の頻度や強度を高める可能性を評価しています。[6]
特に注意すべきなのは、攻撃の敷居が下がることです。
これまで高度な専門知識を必要とした攻撃の一部を、技術の乏しい攻撃者でも、AIの助けを借りて行えるようになりつつあります。
攻撃を仕掛けられる人が増え、しかも一人ひとりが、より速く、より多くの対象に働きかけられるようになる。
それが、AIがもたらす変化です。
これに重なるのが、社会のもう一つの変化です。
多くの組織が、自前のサーバーから共通のクラウド基盤へとシステムを移してきました。
それ自体は効率や安全性を高める合理的な選択です。けれども、
共通基盤が攻撃を受けた場合、その影響が多数の組織に広がり得るという側面もあります。
しかも、この依存は今後さらに深まっていきます。AIそのものが、新しい共通基盤になるからです。
高度なAIは、巨大なデータセンターと、限られた事業者の基盤の上で動いています。
仕事や日々のサービスにAIを組み込むほど、社会はその基盤に頼ることになります。
だからといって、共通基盤から離れるべきだという話ではありません。
AIの恩恵を受けようとすれば、共通基盤を使わずに済ませることは、もはや現実的ではないでしょう。
問われているのは、使うか使わないかではなく、止まり得ることを前提に、どう使うかです。
攻撃の敷居が下がり、効率が高まること。
そして、社会の共通基盤への依存が、避けられない形で深まっていくこと。
この二つが重なるとき、被害は従来の一社、一人という枠を超える可能性があります。
そこに、AI時代の危機を考える重要な論点があると思います。
5.社会の機能が止まることは、空想ではない
2024年2月、米国で医療費の請求・決済を担うChange Healthcareがサイバー攻撃を受けました。
同社を利用する医療機関などで請求や支払いが滞り、米国政府は資金繰りを支える特別措置を設けました。[7]
攻撃を受けたのは1社でも、その会社が担う社会的な機能が大きければ、影響は広く及びます。
時をさかのぼって2015年12月には、ウクライナでサイバー攻撃により電力供給が止まり、
およそ23万人が停電の影響を受けました。停電は一部地域で最大6時間に及びました。
サイバー空間での攻撃が、物理的なインフラに影響し得ることを示した事例です。[8]
設備には独立した制御系統や安全対策もあり、日本で同じことが簡単に起きるとは言えません。
ただ、「社会機能への被害は空想にすぎない」と片づけることもできないのです。
6.「デジタル包囲」という最悪シナリオ
2025年12月、イスラエル国家サイバー総局のヨッシー・カラディ局長は、テルアビブ大学のCyber Weekで
「デジタル包囲(Digital Siege)」という考え方を示したと報じられました。
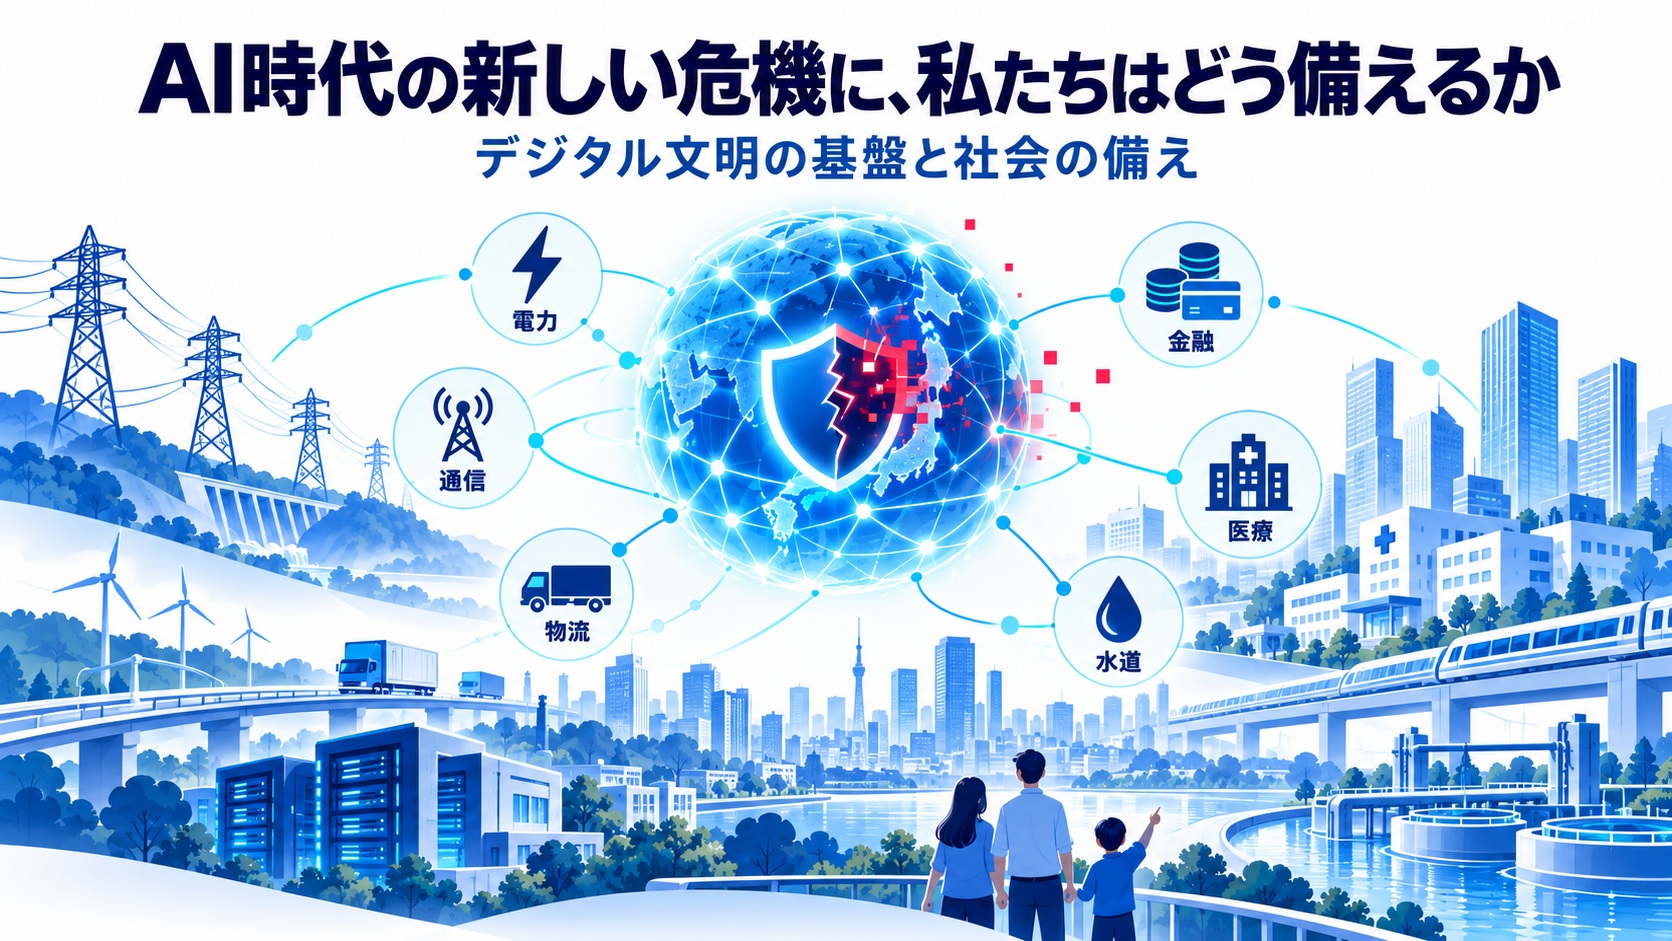
電力、通信、交通、水などの重要な機能が、サイバー攻撃によって同時に脅かされる事態です。[9]
「ワンクリックで国家が崩壊する」という見出しは、文字どおりに受け取るべきではありません。
注目したいのは、国家のサイバー防衛を担う責任者が、
社会の根幹が麻痺する規模まで危機を想定しているという点です。
最悪のケースとして考えておきたいのは、広い地域で電力や通信、物流、燃料供給、金融決済などが複合的に滞り、
医療や食料、水の確保にまで影響が及ぶ事態です。
今回のIDCFの事件が、社会の混乱を目的としていたという証拠はありません。
それでも、そうした攻撃が起きたときに何を失い得るのかは、考えておくべきでしょう。
最悪のシナリオを考えるのは、予言のためではありません。
社会が何を守るべきかを、明らかにするためです。
7.データのバックアップから、社会のバックアップへ
今回のIDCFの件で、特に重く受け止めたのは、被害を受けた一部の顧客データについて、
利用者自身のバックアップから復元するよう案内されたことです。[2]
バックアップは、情報システムの担当者の仕事と考えられがちです。
しかし今回の件は、それが経営の問題でもあることを示しています。
重要なデータが失われたとき、事業を元に戻せるかどうかは、バックアップがあるかどうかで決まるからです。
企業や団体には、データを定期的に複製するだけでなく、
本番のシステムと同時に失われない場所や権限で保存し、実際に復元できることを確かめる備えが必要です。
書き換えや削除を制限したバックアップ、別の環境への退避、復旧訓練は、そのための方法です。
米国NISTも、設備制御などに使うOTのバックアップについて、定期的な作成と試験、復旧訓練を重視しています。[10]
これは、防災の備蓄に似ています。飲料水を備蓄していても、被災した場所と一緒に失われれば使えません。
非常食があっても、取り出せなければ役に立ちません。
データのバックアップも、置き場所や取り戻す方法まで考えておく必要があります。
では、個々の企業がデータを復元できれば、社会全体も元に戻るのでしょうか。
例えば、病院の情報システムが復旧しても、通信や医薬品の物流が止まっていれば、医療を十分に提供できないかもしれません。
物流会社のシステムが復旧しても、燃料や決済が滞っていれば、商品を届けられないかもしれません。
だとすれば、備えるべき「バックアップ」は、データだけではありません。
電力が止まったときの独立した電源。通信が途絶えたときの別経路。物流が滞ったときの代替の供給網。
医療機関が単独では機能を維持できないときの、地域を越えた支援体制。
こうした社会機能そのものの代替手段まで考える必要があります。
しかも、代わりを用意したつもりでも、同じクラウド、同じ電源、同じ通信網に依存していれば、一緒に停止するおそれがあります。
複数の仕組みを持つだけでは不十分で、
何に依存しているかを把握し、共通の原因で同時に失われないようにすることが大切です。
この視点を「バックアップ防災」と呼びたいと思います。
それは、個別のシステムの予備を増やすというだけではありません。
社会を支える重要な機能が一部失われても、別の手段で最低限の生活と社会活動を維持し、
段階的に回復できるようにしておくことです。
そして、これは一つの企業や組織だけでは完結しません。
公共機関や、電力・通信・物流・医療などのインフラを担う事業者が、互いの依存関係を確認し、
何を優先して守り、どの順序で復旧するのかを考えておく。
複数の機能が同時に停止する状況を想定して、実際に訓練する。
そうした社会全体のバックアップを設計することが、新しい課題になるのではないでしょうか。
8.危機の規模に見合った備えを考える
バックアップ防災は、誰か一人が担えるものではありません。
社会のそれぞれの立場に、果たすべき役割があります。
公共機関と重要インフラ事業者には、生活を支える基盤の依存関係を把握し、
障害の連鎖を抑え、広域的な支援と復旧を準備する役割があります。
日本でも2026年10月1日、重要インフラのサイバーセキュリティ対策に関する統一基準が施行されました。[11]
企業や団体には、重要データのバックアップに加え、外部サービスや取引先への依存関係を洗い出し、
代替手段と復旧の優先順位を確かめることが求められます。
私たち一人ひとりにできることは、特別なものではありません。
地震や台風への備えが、そのままサイバー攻撃への備えになります。
電気や通信、物流が止まれば、原因が何であれ、家庭で起きることは同じだからです。
内閣府は食料や飲料水などについて、最低3日分、できれば1週間分程度の備蓄を勧めています。
停電に備えた照明や電源、常備薬、現金、家族との連絡方法を確認しておくことも役立ちます。[12]
これは、個人だけで社会を守ろうという話ではありません。
多くの家庭が一時的な供給停止に耐えられれば、限られた支援を、より切迫した人に振り向ける余地が生まれます。
備えは同じでも、サイバー攻撃からの復旧には、自然災害とは異なる難しさがあります。
一つは、設備が無事でも動かせないことです。
自然災害では物理的な損傷が、サイバー攻撃ではデータや制御の信頼性が、それぞれ復旧の制約になります。
設備が無事でも、安全性を確かめるまで再稼働できないことがあるのです。
もう一つは、被害の全体が見えにくいことです。何が止まり、いつ戻るのか分からない。
そうしたときほど、信頼できる情報の共有が欠かせません。
私たちは、AIとデジタル技術がもたらす豊かさを享受しています。
同時に、その文明の基盤が失われたとき、社会生活そのものが揺らぐ可能性も引き受けているのだと思います。
この先、サイバー攻撃がどこまで拡大するかは分かりません。
それでも、今回のような事件を一社だけの事故として片づけるのではなく、
社会全体が何に依存し、何を失うと生活が成り立たなくなるのか。そして、そのときに代わりとなる仕組みを持っているのかを考える契機にはできます。
この「新しい危機」は、単なる新種のサイバー犯罪ではありません。
デジタル文明の基盤そのものが脅かされる危機です。
その危機の規模を直視することから、備えを考え始める。
新しい文明の時代を安心して生きるために、まず必要なのは、
その文明が抱える危機から目をそらさないことではないでしょうか。